Корпоративный VPN на своём сервере: полный гид (2026)
Корпоративный vpn на своём сервере — это защищённый туннель для доступа сотрудников к внутренней инфраструктуре компании, который разворачивается на собственном оборудовании или VPS. Такое решение убирает зависимость от сторонних провайдеров, даёт статический IP-адрес для белых списков и позволяет гибко управлять доступом подрядчиков без ежемесячной платы за каждого пользователя.
В отличие от публичных сервисов, собственная точка входа даёт полный контроль над трафиком, списком клиентов и маршрутами. Выбор между WireGuard и OpenVPN зависит от задач: работает ли UDP на периметре, насколько важна быстрая настройка на ноутбуках и телефонах, какая панель управления и какой каталог учёток уже есть в компании.
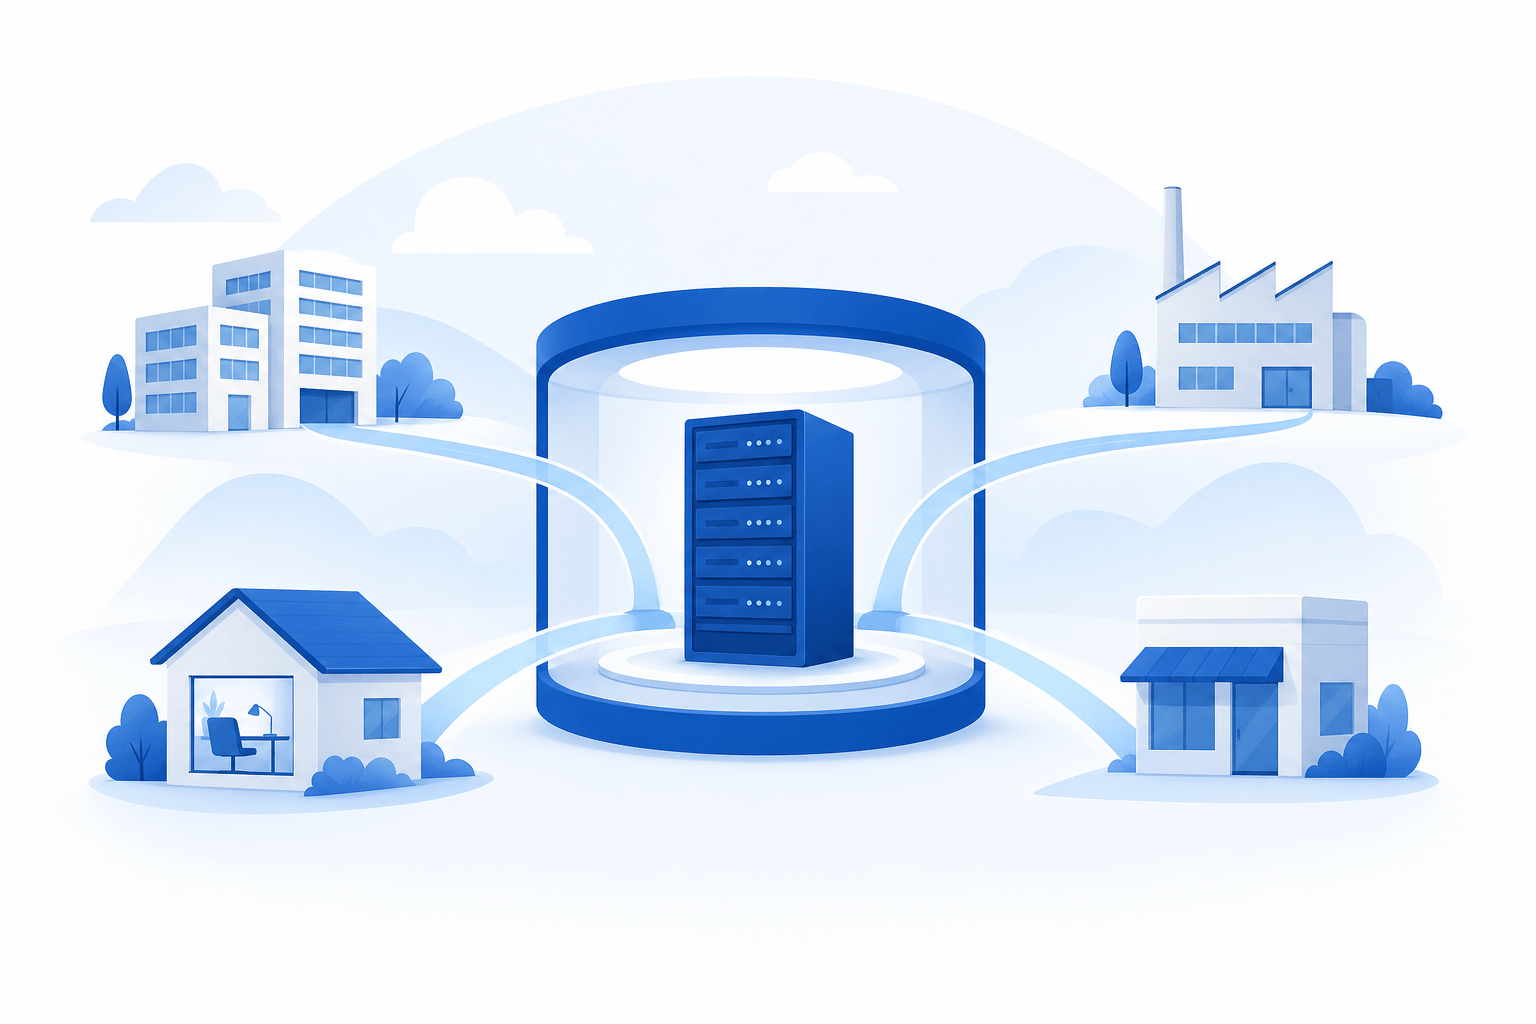
Корпоративный VPN на своём сервере становится выгоднее подписки по мере роста штата: аренда сервера не растёт пропорционально числу пользователей, а управление доступом остаётся в руках компании.
Содержание
Зачем бизнесу свой VPN-сервер
Корпоративный VPN на своём сервере — это туннель для сотрудников и филиалов в вашу же инфраструктуру: к git-серверу, 1С, внутреннему Bitrix24, файловым шарам. Компания сама решает, кто подключается, куда пускать каждого пользователя и где стоит сервер.
Свой сервер обычно нужен, когда компания упирается в потолок публичных сервисов: коммерческий VPN не пускает во внутренний Bitrix24, не даёт статических IP для белого списка на API-шлюзе, а бесплатные периодически блокируются или логируют трафик неизвестно куда. Типичный пример — партнёр требует фиксированный исходящий IP для доступа к своему API, и провайдерский VPN этот запрос не закрывает.
Второй мотив — перестать платить за каждого пользователя. Подписки коммерческих B2B-VPN считаются помесячно и на человека, поэтому с ростом штата корпоративный VPN на своём сервере становится выгоднее: аренда виртуалки одна, лицензий на клиента нет, ключи администратор выпускает за минуты.
Третий сценарий — доступ подрядчиков. Публичным VPN не получится выдать доступ «только к одному хосту и только на неделю», а на своём сервере это делается разделением подсетей и удалением пира. Часто вопрос выбора решает именно контроль над списком клиентов и маршрутами, а не цена.
Требования к шифрованию и персональным данным зависят от вида данных и систем — их стоит оценить отдельно с юристом. Дальше в гиде — техническая сторона: протокол, панель управления, связка с каталогом учёток, стоимость и типовые ошибки.
WireGuard или OpenVPN: что выбрать под корпоративные задачи
WireGuard — кроссплатформенный VPN, работающий на Linux, Windows, macOS, BSD, iOS и Android, и для большинства задач корпоративного VPN на своём сервере он — разумный выбор по умолчанию. WireGuard инкапсулирует IP-пакеты поверх UDP и использует современный набор криптографии: фреймворк Noise, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24 и HKDF. Кодовая база у него значительно меньше, чем у OpenVPN или *Swan, а значит — меньше поверхность атаки и проще аудит.
Конфигурация у WireGuard тоже проще: он добавляет сетевой интерфейс (например, wg0), настраиваемый утилитой wg(8), а маршрутизация делается штатными инструментами вроде ip-route(8). Обмен ключами построен по модели SSH — стороны обмениваются публичными ключами и сразу могут пересылать пакеты. Для админа это означает, что новый пир добавляется одной секцией в конфиге, а не походом через PKI и генерацию клиентских сертификатов.
OpenVPN имеет смысл там, где кроме TCP-туннеля через порт 443 других вариантов нет: например, в гостиничных и корпоративных Wi-Fi, где UDP режется. У OpenVPN шире набор аутентификации из коробки (сертификаты, логин-пароль, PAM), но и конфигурация объёмнее. По скорости без модуля DCO OpenVPN обычно уступает WireGuard; с OpenVPN 2.6 и DCO разрыв заметно меньше.
Если компания уходит с проприетарного клиента, начните с плана миграции — он разобран в материале про замену Cisco AnyConnect на WireGuard.
Отдельный класс — ГОСТ-шлюзы («С-Терра», «Континент», ViPNet) с отечественной криптографией. Их выбирают не за удобство и скорость, поэтому сравнивать их с WireGuard и OpenVPN по этим параметрам бессмысленно: вопрос о них решается вместе с оценкой требований к защищаемым данным.
Практическая развилка выглядит так. Сотрудники ходят с ноутбуков и телефонов — берите WireGuard: он поддерживает роуминг между IP-адресами прямо в протоколе, и переключение с офисного Wi-Fi на 4G у клиента проходит незаметно. UDP заблокирован по периметру — OpenVPN на TCP/443 как компромисс.
Не делайте типичную ошибку: не поднимайте параллельно два VPN «на всякий случай». Двойные маршруты, конфликтующие подсети и невозможность понять, каким туннелем сейчас идёт трафик, — гарантированные ночные звонки от пользователей.
Веб-панели управления VPN: wg-portal, wg-easy и Firezone
Веб-панель для WireGuard превращает управление ключами из ручной правки конфига в задачу «нажать кнопку и отдать пользователю QR». Среди популярных вариантов — wg-easy и wg-portal; рядом с ними часто называют Firezone, но у него другая модель, о ней ниже. Голый WireGuard рассчитан на админа, который редактирует /etc/wireguard/wg0.conf руками; на десятке пиров это ещё терпимо, на сотне — уже нет. Панели закрывают именно эту нишу: учёт пиров, генерация клиентских конфигов и QR-кодов, включение и отключение доступа без перезапуска интерфейса.
Wg-easy — самое простое и лёгкое решение из тройки. Разворачивается одним контейнером, даёт минимальный веб-интерфейс со списком клиентов, генерацией QR-кодов и графиками трафика по каждому клиенту. Он подходит для небольших внедрений, где нужен один админ и несколько десятков пиров, а не ролевая модель: VPN настраивает системный администратор для себя и коллег, без делегирования.
Wg-portal — более серьёзная панель с поддержкой пользователей, администраторов из группы каталога и внешних источников аутентификации. Она умеет забирать пользователей из LDAP и OIDC-провайдеров, что важно, когда VPN нужно связать с корпоративным каталогом учёток. Это разумный выбор для организаций от нескольких десятков сотрудников с уже настроенным LDAP или Active Directory: панель ложится поверх существующего каталога и не требует отдельного контура учёток.
Кейс IT For Prof: настройка wg-portal — корпоративный VPN для 80+ сотрудников.
Firezone стоит особняком: это не панель поверх WireGuard, а платформа сетевого доступа. Она даёт политики на уровне пользователей и ресурсов, интеграцию с внешними IdP по OIDC, разделение доступа по группам — то есть подход ZTNA: не «все в одной плоской подсети», а «этому пользователю виден только этот сервис». Важно: в Firezone 1.x на своём сервере работают только шлюзы, а панель управления — облачный сервис вендора; самостоятельную установку управляющей части вендор не поддерживает. Если цель — полностью свой контур, это ограничение решающее.
Общее правило выбора: чем меньше пользователей и проще требования, тем легче панель. Wg-easy — для небольшой команды; wg-portal — когда появляются группы в каталоге и процессы приёма и увольнения; Firezone — когда нужна политика доступа на уровне ресурсов и облачная панель управления вас устраивает.
Частая ошибка: панель ставят на тот же публичный адрес, что и сам VPN, без ограничения доступа. Веб-интерфейс управления ключами не должен быть виден из интернета — доступ только из внутренней сети, только через сам туннель или за отдельным reverse-proxy с MFA. Сканеры находят открытые формы входа быстро, а взлом панели означает раздачу ключей злоумышленнику.
Аутентификация и офбординг: интеграция с LDAP и Active Directory
Интеграция VPN с LDAP или Active Directory решает главную боль корпоративного VPN на своём сервере — офбординг: при настроенной синхронизации блокировка доменной учётки отключает и VPN-доступ, без ручного удаления пира. Голый WireGuard понятия не имеет о пользователях: у него есть пиры и публичные ключи. Пока учёта нет, при увольнении админ должен помнить, что нужно зайти на VPN-сервер и удалить конкретную секцию из конфига. Именно этот шаг легко забыть: HR закрывает доступ в почту и 1С, а VPN-ключ остаётся у бывшего сотрудника.
С LDAP/AD связка выглядит иначе. Панель управления (wg-portal или OpenVPN Access Server) привязывает доступ к учётке в каталоге. Когда HR отключает пользователя в AD, OpenVPN Access Server перестаёт пускать его при следующем подключении, а wg-portal при настроенной синхронизации с LDAP отключает пользователя и его пиры при очередном цикле синхронизации. Firezone работает с каталогом через OIDC, а не через LDAP. Списков «кому какой ключ» админ вручную не ведёт. Как собрать такую схему на wg-portal и LDAP, мы разобрали в статье про аутентификацию WireGuard через Active Directory.
Второй практический выигрыш — MFA. Через LDAP-интеграцию проще подключить второй фактор: одноразовый код через приложение-аутентификатор, аппаратный ключ или push-подтверждение. Для WireGuard MFA обычно навешивают на веб-панель выпуска конфига (получить новый ключ можно только с подтверждением), для OpenVPN — прямо в момент подключения через PAM-модуль. MFA стоит включить хотя бы для админского контура — это самая дешёвая из мер, которые снижают риск взлома.
Подключение к AD обычно идёт через LDAPS: панель ходит в контроллер домена по шифрованному каналу, забирает список пользователей и группы, а затем сопоставляет их с правами доступа во внутренней ролевой модели. Технически это несколько полей в конфиге панели (адрес контроллера, DN для поиска, сервисная учётка) и корректно настроенный сертификат на стороне AD. Если сам AD в порядке, работа небольшая.
Не делайте офбординг руками: забытый пир означает, что бывший сотрудник сохраняет доступ к внутренним системам — например, к Jira с проектной документацией. С LDAP-интеграцией и настроенной синхронизацией такой сценарий закрывается автоматически: одно действие HR — и доступ пропадает во всех подключённых системах, включая VPN. Что ещё проверить при уходе сотрудника — в материале про отзыв доступа к VPN при увольнении.
Отдельная рекомендация: заведите в AD выделенную группу вроде vpn-users и давайте панели право пускать только её членов. Это проще, чем настраивать сложные фильтры, и понятнее для HR — включение в группу и есть выдача доступа.
Сколько стоит корпоративный VPN на своём сервере: TCO и вариант «под ключ»
Полная стоимость корпоративного VPN на своём сервере складывается из трёх статей: аренда VPS, работа по настройке и сопровождение. При росте числа пользователей эта сумма, как правило, оказывается ниже, чем у подписочных B2B-сервисов. Точные цифры зависят от площадки и объёма работ, поэтому вместо «средних по рынку» дадим методику расчёта.
Аренда сервера. Для WireGuard-шлюза небольшой команды обычно хватает скромной виртуалки — критичнее сетевой канал и качество аплинка провайдера, чем CPU и память. Разумно брать тариф на ступень выше минимального с запасом по трафику, чтобы не упереться в пиковые часы. Для OpenVPN без DCO закладывайте запас по CPU: шифрование в пользовательском пространстве тяжелее.
Настройка. Разовые затраты — установка ОС, настройка VPN-демона и панели, интеграция с AD или LDAP, выпуск клиентских конфигов, документация для пользователей. Срок зависит от того, насколько исправен сам AD и нужна ли MFA; если сотрудников много, прибавьте время на раздачу конфигов и подключение пользователей.
Сопровождение. Сюда входят обновления пакетов, отзыв ключей при увольнениях (или его автоматизация через LDAP-интеграцию), реакция на инциденты, резервные копии конфигурации. Настроенный WireGuard подолгу работает без вмешательства, но про обновления ядра и панели забывать нельзя — уязвимость в веб-интерфейсе может стать точкой входа. Даже для стабильной системы стоит заложить небольшой ежемесячный ресурс на профилактику.
Сравнение с подпиской. Коммерческие B2B-VPN считаются по числу пользователей в месяц. Для небольшой команды подписка в первый год обычно дешевле за счёт нулевых затрат на настройку. С ростом штата и срока эксплуатации свой сервер, как правило, выгоднее: аренда VPS не растёт линейно от числа пользователей, а подписка — растёт.
Пример-расчёт для условной компании. Допустим, компания на 50 человек сравнивает варианты на горизонте года. Подписка: цена за пользователя × 50 × 12 месяцев, и каждый новый сотрудник добавляет строку в счёте. Свой сервер: аренда VPS × 12, плюс разовая настройка, плюс часы сопровождения. Если штат вырастет до 70 человек, в первом варианте вырастет счёт, во втором — в основном время на выпуск ключей. Подставьте свои цены — и точка окупаемости станет видна без «средних по рынку».
Вариант «под ключ». Если внутри нет админа, который потянет установку, интеграцию с AD и последующее сопровождение, имеет смысл отдать это подрядчику. Мы разворачиваем корпоративный VPN на сервере клиента, настраиваем панель и подключаем каталог пользователей, оставляем документацию для передачи внутренней команде. Дальше клиент ведёт систему сам или передаёт её нам на сопровождение. Что входит в работу — на странице настройки корпоративного VPN под ключ.
Типовые ошибки при развёртывании и как их избежать
Главная типовая ошибка при развёртывании корпоративного VPN — выпустить сервер в интернет с открытым SSH на 22-м порту без ограничения по IP, а VPN-панель — на публичном адресе без MFA. Сканеры находят открытые панели и SSH быстро, подбор паролей идёт постоянно, и итогом может стать криптомайнер или полноценный инцидент. Административный доступ стоит закрывать: вход только по ключам, без паролей, на нестандартном порту — либо только из внутренней сети через сам VPN.
Вторая ошибка — конфликт подсетей. Классика: VPN раздаёт клиентам подсеть 192.168.1.0/24, а у половины сотрудников дома точно такой же диапазон на роутере. Клиент подключается — и теряет доступ к домашнему NAS, а офисные сервисы работают через раз из-за пересечения маршрутов. Для туннеля лучше выбирать непопулярные диапазоны из 10.0.0.0/8 или 172.16.0.0/12, но не 192.168.0.0/24 и 192.168.1.0/24.
Третья — «плоская» сеть. Все пользователи в одной подсети, все видят всё, никакой сегментации. Пока пять разработчиков — это терпимо, но когда через VPN ходят подрядчики, бухгалтеры и разработчики одновременно, каждый видит серверы другого отдела. Разделяйте пиров по подсетям и ставьте правила на файрволе: подрядчик видит только один хост, бухгалтерия — только 1С, разработка — свой git. С Firezone и подобными платформами это делается политиками, с чистым WireGuard — руками через iptables/nftables.
Четвёртая — забытые пиры. Типичная картина: активных ключей в конфиге WireGuard заметно больше, чем работающих сотрудников, — остальные принадлежат уволенным или сменившим устройство. Каждый такой ключ — дверь без замка. Лечится либо LDAP-интеграцией с синхронизацией, где отключение учётки отключает и пира, либо регулярным аудитом: раз в квартал сверять список ключей со списком актуальных сотрудников. Не надейтесь, что вспомните, — не вспомните.
Пятая — нет резервной копии конфигурации. Конфиг WireGuard небольшой, но восстанавливать его по памяти после падения диска — это часы простоя и перевыпуск ключей всем пользователям. Кладите /etc/wireguard/ и конфиг панели в тот же бэкап-контур, что и остальную инфраструктуру.
Шестая — нет мониторинга. VPN-сервер, за которым никто не смотрит, узнаёт о своих проблемах от пользователей, а не от системы. Минимум — проверка доступности порта VPN и живости панели, оповещение в чат при недоступности. Дальше — метрики по пирам (сколько подключено, последнее рукопожатие), потому что «у меня не работает VPN» без данных о состоянии сервера превращается в гадание.
Седьмая — надежда, что «сотрудник разберётся сам». На ноутбук и телефон нужно поставить официальное приложение WireGuard и импортировать конфиг, и инструкция на одну страницу с картинками экономит часы техподдержки в первые же недели. Полезно подготовить два документа: короткую инструкцию для пользователя и памятку администратора по типовым операциям (добавить пира, отозвать доступ, посмотреть, кто сейчас подключён).
Итог
- WireGuard — разумный выбор по умолчанию для большинства задач: роуминг между IP-адресами встроен в протокол, а конфигурация проще, чем у OpenVPN.
- Веб-панели (wg-easy, wg-portal) избавляют от ручного редактирования конфигов, и чем больше сотрудников, тем это важнее.
- TCO собственного решения тем ниже подписки, чем больше пользователей и дольше срок эксплуатации.
- Избегайте подсетей 192.168.1.0/24 для VPN-туннеля, чтобы предотвратить конфликты с домашними роутерами сотрудников.
- Интеграция с LDAP/AD позволяет автоматически отзывать доступ уволенных сотрудников при настроенной синхронизации и снижает риск забытых активных ключей.
Часто задаваемые вопросы
Ответы на часто задаваемые вопросы по теме статьи.
Чтобы создать свой vpn сервер, выберите VPS с Linux, установите WireGuard или OpenVPN и настройте сетевой интерфейс. WireGuard добавляет интерфейс wg0, который настраивается утилитой wg(8), и использует обмен публичными ключами по модели SSH. Для удобства управления стоит развернуть веб-панель, например wg-portal или wg-easy: она автоматизирует выдачу конфигов и QR-кодов сотрудникам.
Отключите вход по SSH с паролем и пускайте только по ключам, а административные панели закройте от интернета: доступ только из внутренней сети или через сам туннель. WireGuard инкапсулирует трафик в UDP и использует криптографию на основе фреймворка Noise с алгоритмами Curve25519 и ChaCha20. Обязательно настройте файрвол и используйте нестандартные порты для администрирования, чтобы снизить риск подбора паролей.
WireGuard проще в настройке: вместо инфраструктуры сертификатов — обмен публичными ключами. Он поддерживает встроенный роуминг между IP-адресами, что важно для мобильных сотрудников, переключающихся между Wi-Fi и мобильным интернетом. Кодовая база WireGuard меньше, что упрощает аудит безопасности, а кроссплатформенность позволяет подключать Windows, macOS, iOS и Android через официальные приложения WireGuard. По скорости OpenVPN без модуля DCO обычно уступает; с OpenVPN 2.6 и DCO разрыв заметно меньше.
Установите Docker и выбранную панель, например wg-easy или wg-portal. Панель возьмёт на себя генерацию ключей и создание конфигурационных файлов: WireGuard работает через сетевой интерфейс, а панель автоматизирует ввод параметров в конфиг wg0. Новых пользователей можно добавлять через браузер, не открывая командную строку сервера. Саму панель не выставляйте в интернет — доступ только из внутренней сети или через туннель.
Константин Тютюнник — ведущий инженер IT For Prof. Специализируется на построении защищенных сетевых инфраструктур и миграции legacy-решений на современные стеки вроде WireGuard. Более 10 лет опыта в администрировании высоконагруженных систем.
Нужна помощь с внедрением? Мы настроим корпоративный VPN под ключ, интегрируем его с вашим Active Directory и подготовим инструкции для сотрудников.